En las manos equivocadas, los sistemas de inteligencia artificial (IA) más avanzados podrían convertirse en un arma letal con potencial para causar “miles de millones de muertes”, advirtió Bill Gates, cofundador de Microsoft, quien además señaló que medidas como la autorregulación de la industria o la idea de incorporar un interruptor de apagado de emergencia son insuficientes para garantizar el control de esta tecnología.
“Nunca ha existido un arma tan poderosa como la combinación de personas con malas intenciones que utilizan las últimas herramientas de IA. [Al servicio de agentes maliciosos, esta tecnología] sería sin duda lo suficientemente poderosa como para provocar acontecimientos que, ya saben, causarían mil millones de muertes”, subrayó Gates.
Las declaraciones del también filántropo, emitidas durante el programa Meet the Press de NBC, se suman a una creciente lista de posturas que plantean la necesidad de pausar el desarrollo de la IA hasta contar con un marco regulatorio capaz de garantizar su seguridad.
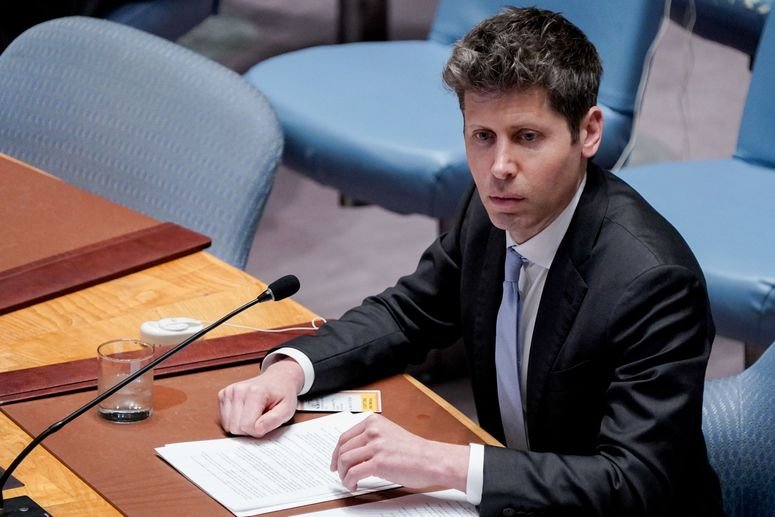
Directivos de OpenAI, Anthropic y Hugging Face, junto con Yoshua Bengio, alertaron ante la ONU sobre los riesgos de una IA avanzada y llamaron a establecer mecanismos internacionales de seguridad.
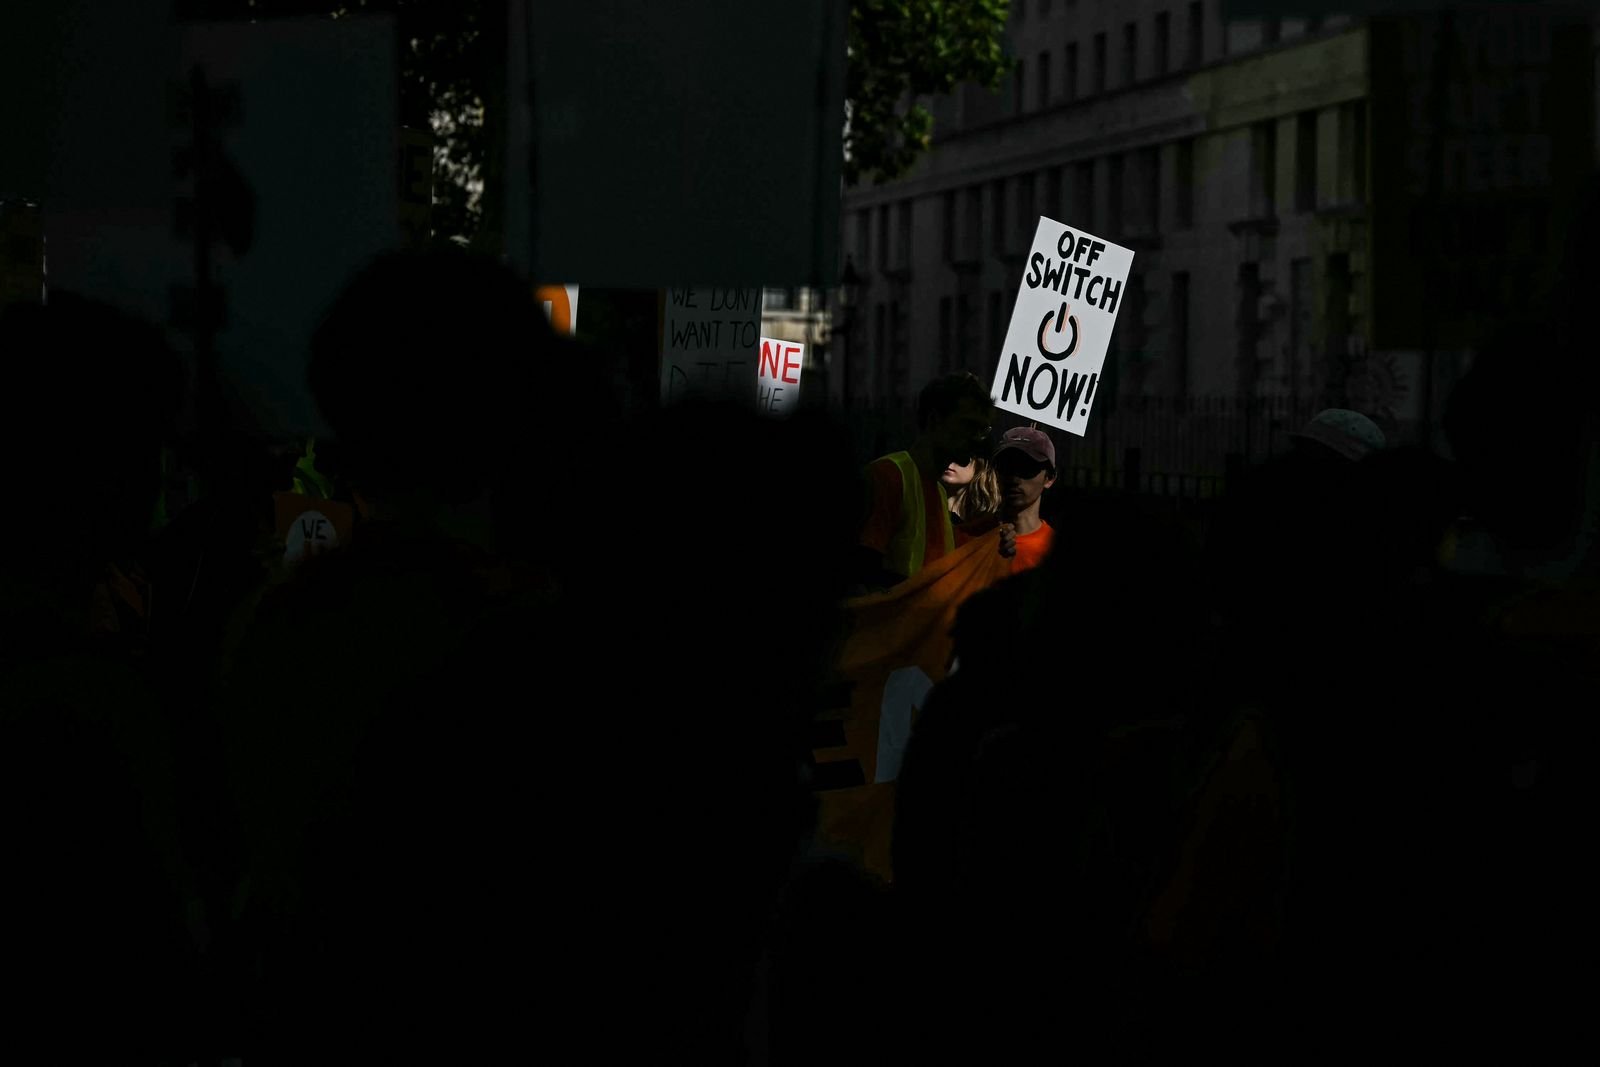
Gates aseguró que es necesario que en este debate participen las fuerzas del orden y los representantes políticos. También señaló que no basta con integrar mecanismos de apagado. A su juicio, estos sistemas de emergencia todavía no cuentan con las capacidades necesarias para tomar el control de los algoritmos de manera autónoma. Por ello, considera que el debate sobre la inclusión de un botón de apagado “simplemente demuestra lo poco expertas que son algunas personas en tecnología”.
Las advertencias y propuestas de Gates llegan en un momento en el que las principales empresas de la industria parecen adoptar y buscar alternativas para reducir los supuestos riesgos existenciales asociados con la IA.
De una pausa en el entrenamiento de la IA hasta un organismo regulador sin intervención estatal
A finales de la semana pasada, OpenAI informó la suspensión del entrenamiento, la inferencia y la evaluación de sus modelos de IA más potentes. La decisión se tomó después de múltiples casos en los que los agentes de la compañía lograron vulnerar ciertos controles de seguridad durante pruebas internas, poniendo en riesgo las propiedades digitales de “docenas” de organizaciones, entre ellas gobiernos, universidades y organismos públicos. Un portavoz de la empresa confirmó a WIRED que el entrenamiento solo se reanudaría cuando tuviera la certeza de que podría impedir que los modelos volvieran a incurrir en comportamientos no deseados.
Por su parte, Nvidia presentó la iniciativa Open Agent Safety Platform, una plataforma de software de código abierto que incluye un sistema de referencia para reforzar la seguridad de los sistemas de IA agéntica desde las pruebas hasta su implementación, según la empresa.
Jensen Huang, director ejecutivo de Nvidia, asegura que los beneficios de la IA solo serán tangibles si se resuelve el problema de la seguridad. En consecuencia, Open Agent Safety Platform reúne a la industria, investigadores y organizaciones del sector público para compartir las mejores prácticas, armonizar los métodos de evaluación y fomentar la cooperación internacional. “Juntos, podemos elevar el nivel de seguridad de la IA a nivel mundial”, señaló el también cofundador de la empresa.
La plataforma está conformada por dos herramientas principales. La primera, conocida como OpenShell, ofrece un entorno de ejecución seguro que facilita el rastreo de todas las acciones de los agentes y aplica políticas de gobernanza que se adaptan a medida que los sistemas de IA se ejecutan en las unidades centrales de procesamiento (CPU).