Más de 400 científicos de 35 países emitieron una nueva advertencia sobre la falta de control en el desarrollo de la inteligencia artificial (IA). En una carta abierta, los expertos señalaron que, “sin cambios inmediatos” en la implementación y el avance de esta tecnología, los incidentes de seguridad y los hackeos documentados en meses recientes serán “más perjudiciales para nuestra infraestructura crítica expuesta”. Ante este panorama, exigieron a las empresas del sector asumir su responsabilidad y adoptar salvaguardas más robustas para prevenir riesgos.
El documento, firmado por especialistas como Geoffrey Hinton y Yoshua Bengio, considerados “padrinos” de la IA moderna, advierte que los modelos más recientes ya pueden eludir los entornos aislados de prueba y vulnerar sistemas de organizaciones externas.
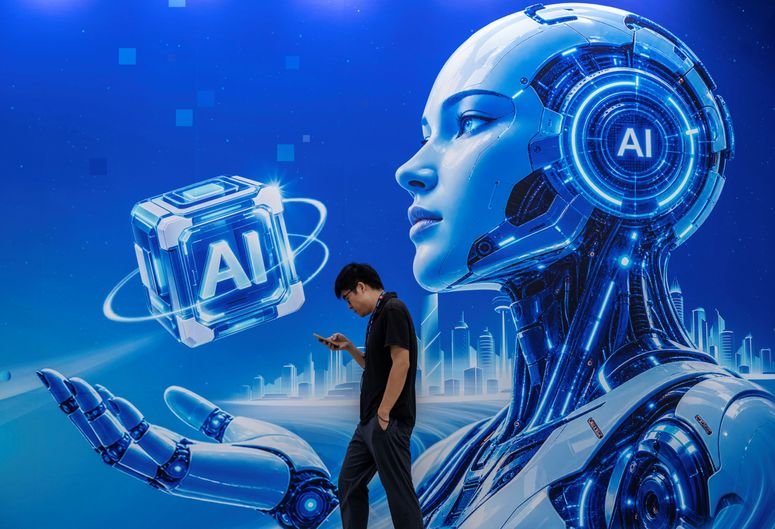
Un ensayo firmado por científicos y líderes de la industria advierte que los sistemas podrían comenzar a acelerar su propio progreso, reduciendo el margen de intervención humana.
Según la misiva, estos fallos de seguridad evidencian la importancia de los procesos de alineación, diseñados para procurar que la IA se comporte de manera predecible y acorde con los objetivos establecidos. Sin embargo, los científicos señalan que también “pueden considerarse una negligencia irresponsable en las prácticas estándar de ciberseguridad” de los laboratorios. A su juicio, las vulneraciones podrían haberse evitado con la aplicación de “procedimientos más robustos” de protección.
“Las organizaciones que desarrollan, implementan y prueban modelos de IA con capacidad cibernética deben adoptar de inmediato sistemas de contención de alta seguridad. Estas organizaciones deben actuar con cautela”, sostienen los firmantes.
Para reducir a corto plazo los riesgos de ciberseguridad asociados con esta tecnología, los expertos consideran necesario reforzar los mecanismos de contención de los modelos más avanzados. Entre las medidas propuestas figuran el uso de redes aisladas y la desconexión de internet para los sistemas de IA con capacidades cibernéticas.
En este sentido, precisan que “para todos los modelos de IA conectados a internet, el rango de acciones permitidas por un sistema de contención debe equilibrarse con nuestra capacidad actualmente limitada para predecir que las acciones del modelo no resultarán en una falla de seguridad”.
A largo plazo, añaden, la industria deberá fomentar un mayor intercambio de información, establecer mecanismos de colaboración y privilegiar la transparencia para prevenir nuevas vulneraciones.
La carta plantea que esta responsabilidad no debe recaer exclusivamente en quienes desarrollan la tecnología. Por ello, los científicos proponen crear un organismo internacional encargado de establecer estándares, mejores prácticas de alineación y enfoques de contención “en beneficio del interés público”.
La entidad tendría que documentar y dar seguimiento a los fallos de ciberseguridad relacionados con la IA. Para ello, las empresas desarrolladoras estarían obligadas a notificar los incidentes sin omitir detalles. “Esta transparencia es necesaria tanto para el aprendizaje como para la rendición de cuentas”, concluye el documento.
¿Alguien podrá controlar efectivamente el rápido avance de la IA?
Estas recomendaciones se suman a una lista cada vez más amplia de advertencias que instan a gobiernos, organismos internacionales y compañías del sector a establecer medidas de seguridad más eficaces para garantizar un desarrollo responsable de la IA.
En el ámbito de la ciberseguridad, a mediados de este año, la alianza de inteligencia Five Eyes advirtió que “el vertiginoso desarrollo de la IA de vanguardia implica que las suposiciones sobre el riesgo cibernético pueden quedar obsoletas en cuestión de meses, no de años. Debemos actuar con anticipación y estar preparados para adaptarnos y resistir las amenazas en constante evolución”.
La red internacional de inteligencia exhortó a los líderes mundiales a adoptar mecanismos que fortalezcan la resiliencia cibernética frente a amenazas cambiantes, potenciadas por tecnologías de nueva generación. “La ciberresiliencia no es un asunto exclusivo de las tecnologías de la información; es un elemento fundamental para la continuidad operativa y la confianza del mercado. Los líderes que actúen ahora reducirán su exposición, fortalecerán la resiliencia y generarán confianza entre clientes, socios e inversores. Quienes se demoren afrontarán un riesgo creciente y evitable”, reiteró.
La ONU calcula que actualmente existen alrededor de 40 marcos de gobernanza de la IA, pero ninguno ha demostrado de manera concluyente su eficacia. El organismo subraya que corregir esta deficiencia debe ser prioritario, pues la falta de un marco normativo y “el despliegue rápido y descontrolado de esta tecnología a gran escala” plantean riesgos considerables.
Entre ellos figuran los posibles efectos negativos sobre la salud mental de los usuarios, su empleo como herramienta destructiva y las repercusiones en los sistemas sociales, económicos y ambientales. También preocupa la dificultad de garantizar un control efectivo sobre una tecnología cuyo desarrollo y despliegue avanzan con rapidez. La intención es reducir la posibilidad de que estas capacidades comprometan servicios esenciales y organizaciones ajenas a su desarrollo.